Kennis en praktische duiding

Kennisbank over informatiebeveiliging, NIS2 en cyberrisico's

Artikelen, analyses en praktijklessen over digitale risico's, bestuurlijke verantwoordelijkheid, cyberweerbaarheid, incidenten en leveranciers. Geschreven voor bestuur, directie en professionals die onderbouwde keuzes willen maken.

9 artikelen

NIS2 & Cyberbeveiligingswet

Toepasselijkheid, zorgplicht, bestuur, ketenverantwoordelijkheid en praktische implementatie.

NIS2 bestuurdersaansprakelijkheid voor bestuurders
NIS2 en governance

NIS2 bestuurdersaansprakelijkheid voor bestuurders

Cyberdreigingen raken continuïteit, reputatie en financiële resultaten. De NIS2 legt de lat hoger door besturen te verplichten sturing te geven aan risicobeheersing en informatiebeveiliging. De gedachte is eenvoudig: digitale veiligheid is vaak bedrijfskritisch en…

Lees het artikel →

11 artikelen

Governance & sectoren

Bestuurlijke verantwoordelijkheid en sectorspecifieke governance voor zorg, sociaal werk, woningcorporaties en non-profit.

13 artikelen

Audits, ISO 27001 & ISMS

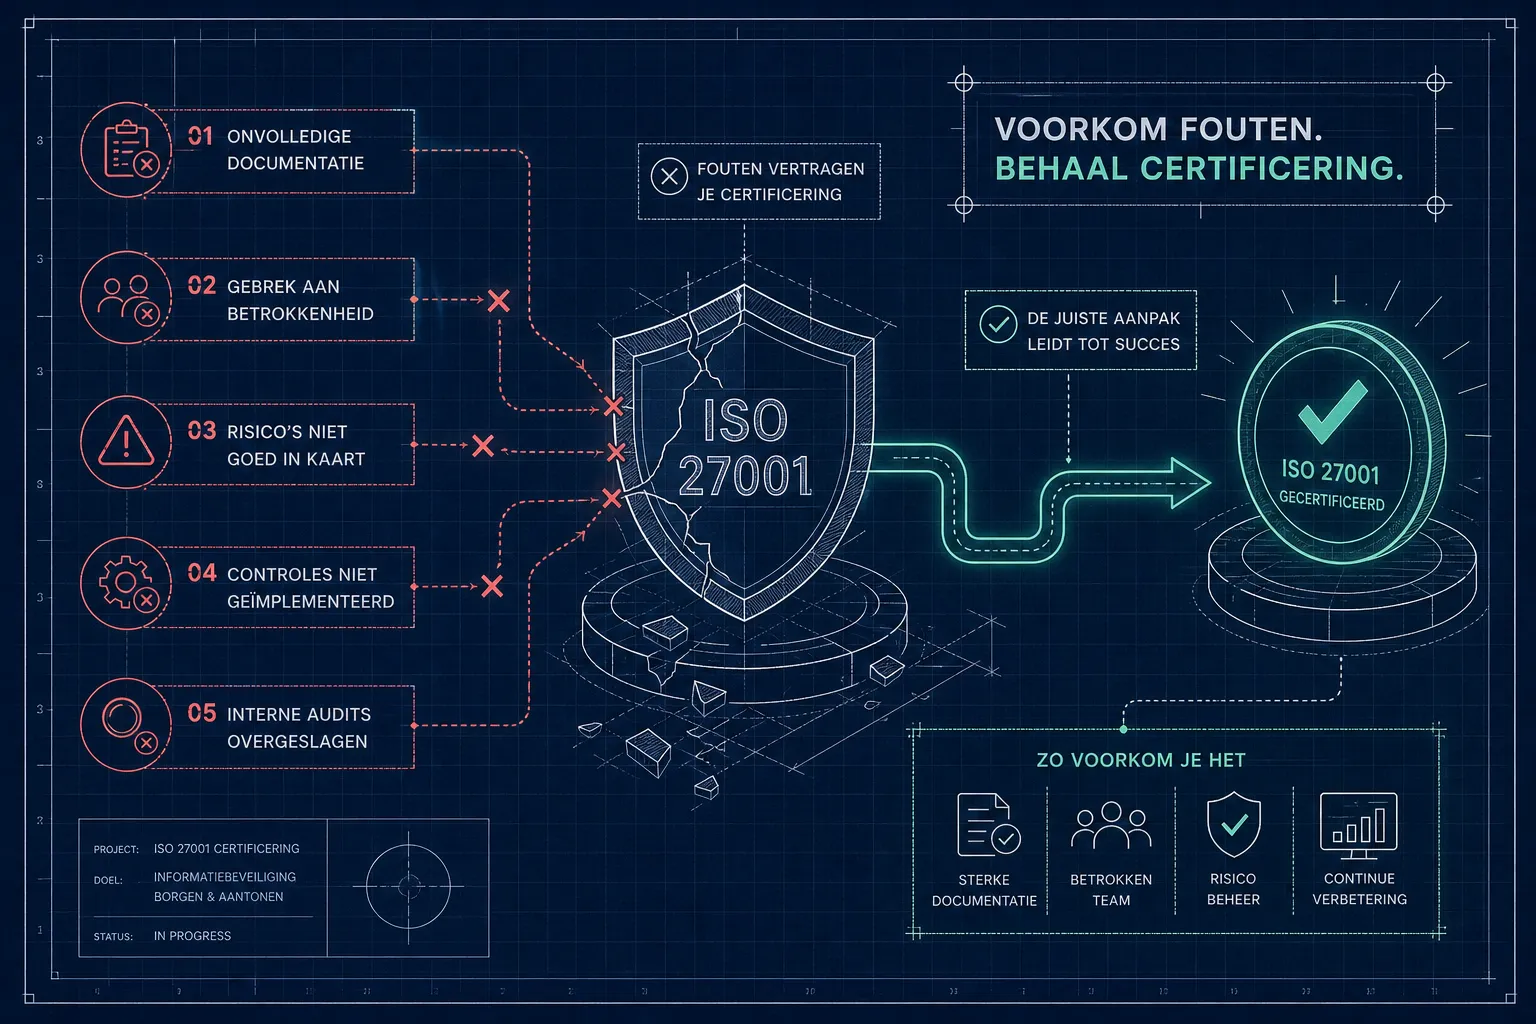
Onderzoeksvormen, audits, ISO 27001, ISMS en de keuze van passende cybersecurity-expertise.

14 artikelen

Risico, regie & CISO

Risicoanalyses, interne beheersing, leverancierssturing, borging en structurele CISO-regie.

Grip op informatiebeveiliging – zonder alles zelf te moeten doen
Risicobeheersing

Informatiebeveiliging verbeteren en grip houden

Een goede aanpak van informatiebeveiliging begint met eigenaarschap en groeit door samenwerking . Dit artikel laat in eenvoudige taal zien hoe je regie houdt, mensen betrekt en stap voor stap verbetert—zonder onnodige drukte. Met deze aanpak vergroot je als…

Lees het artikel →

13 artikelen

Incidenten & weerbaarheid

Voorbereiden op cyberincidenten, reageren onder druk en technische en organisatorische weerbaarheid versterken.

4 artikelen

Awareness & gedrag

Leren, oefenen en veilig gedrag verbinden aan dagelijkse routines en aantoonbare opvolging.

Actueel
Red alert⚠ NetScaler-waarschuwing: actief misbruik bevestigd. Controleer je build, update direct en onderzoek eerder kwetsbare systemen op compromittering.

Citrix bevestigt actief misbruik van CVE-2026-88771 en CVE-2026-88772.

Bekijk het actuele stappenplan